
Volume de ataques cresceu 40% no terceiro trimestre do ano
Farmácia ficou três dias fechada após invasão e ainda registrava queda de 20% no faturamento. Comparitech aponta recorde de ataques no setor de saúde
Uma farmácia ficou três dias fechada após ter os sistemas invadidos e levou cerca de 15 dias para recuperar a operação. Mesmo depois da retomada, o estabelecimento ainda faturava aproximadamente 20% menos, segundo Marcelo Dantas, diretor de Inovação da Farmarcas.
“Em uma situação como essa, a farmácia precisa agir rapidamente para identificar o problema, conter o incidente e buscar orientação especializada. A proteção das informações dos clientes deve fazer parte da rotina de segurança do negócio”, alerta.
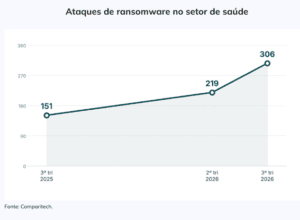
No terceiro trimestre de 2026, os ataques de ransomware contra o setor de saúde chegaram a 306 ocorrências, média de 3,33 por dia. O volume cresceu 40% ante o segundo trimestre, quando foram registrados 219 ataques, e mais que dobrou em relação ao mesmo período de 2025 (151 casos). Os dados são do estudo da Comparitech.
Farmácias ampliam a superfície de ataque
Do total de ataques, 192 atingiram hospitais, clínicas e outros prestadores de atendimento direto, enquanto 114 tiveram como alvo empresas do setor. Fabricantes de dispositivos médicos registraram 51 ataques e empresas de tecnologia da saúde, 22, alta de 175%.
Para Denis Furtado, diretor da Smart Solutions, a farmácia reúne características de dois setores sensíveis. Além de caixa, estoque e vendas, a operação envolve e-commerce, aplicativos, pagamentos, fornecedores e sistemas que não podem parar. Também circulam informações pessoais e dados relacionados à saúde.
Fornecedores também entram na mira
Sistemas de gestão, pagamentos, logística e serviços digitais conectam diferentes empresas à operação farmacêutica. Por isso, a avaliação dos parceiros deve considerar proteção, controle de acessos, backups e monitoramento.
“A pergunta deixou de ser apenas ‘nossos sistemas estão protegidos?’. É preciso perguntar também: quem está conectado a eles e que tipo de acesso possui?”, destaca Furtado.
Continuidade precisa entrar no planejamento
A preparação também exige procedimentos para manter vendas, dispensação de medicamentos e pagamentos durante uma interrupção dos sistemas. Furtado recomenda alternativas de operação offline, backups protegidos contra ransomware, redes segmentadas e simulações periódicas.
“Tem que aceitar que um dia o sistema vai cair. Não é se cair, é quando cair”, alerta. O executivo também defende o envolvimento da alta liderança, já que a cibersegurança envolve riscos financeiros, operacionais e de reputação, e não deve ficar restrita à área de tecnologia.
Prevenção começa antes da invasão
Para Dantas, a segurança precisa acompanhar o negócio desde o início. “A recomendação é construir o muro junto com a casa”, afirma. Entre as medidas estão treinamento, atualização de sistemas, controle de acessos e backups confiáveis e testados.
Já Furtado recomenda capacitações frequentes, adaptadas à rotina das lojas, e um ambiente em que os funcionários se sintam seguros para comunicar situações suspeitas. “Se o funcionário clicou num link estranho e tem medo de levar bronca, ele fica quieto, e é aí que um problema pequeno vira grande”, ressalta.
Fonte: https://panoramafarmaceutico.com.br/farmacias-entram-no-radar-dos-ataques-ciberneticos/
Foto: Magnific